
Credential Guard چیست؟
Credential Guard یک قابلیت امنیتی در Windows Server 2025 است که برای محافظت از اطلاعات احراز هویت مانند Kerberos Ticket-Granting Tickets (TGTs) و هشهای NTLM طراحی شده است.
این قابلیت از Virtualization-Based Security (VBS) یا امنیت مبتنی بر مجازیسازی استفاده میکند تا دادههای حساس را در یک محیط محافظتشده و جدا از بخشهای دیگر سیستمعامل ایزوله کند.
این جداسازی باعث میشود مهاجمان نتوانند بهراحتی اطلاعات احراز هویت را از حافظه استخراج کنند، حتی اگر دسترسی مدیریتی (Administrator rights) داشته باشند.
Credential Guard از حملاتی مانند Pass-the-Hash و Pass-the-Ticket جلوگیری میکند.
در Windows Server 2025، قابلیت Credential Guard چندین مزیت امنیتی ارائه میدهد، از جمله:
امنیت سختافزاری
فناوریهایی مانند NTLM، Kerberos و Credential Manager با استفاده از قابلیتهای امنیتی مدرن مانند Secure Boot و مجازیسازی (Virtualization) از اطلاعات احراز هویت محافظت میکنند.
امنیت مبتنی بر مجازیسازی (VBS)
دادههای NTLM، اطلاعات Kerberos و سایر دادههای حساس را در یک محیط محافظتشده و ایزوله پردازش میکند که مستقل از سیستمعامل اصلی است. این کار باعث میشود اطلاعات شما حتی در صورت به خطر افتادن سیستمعامل نیز امن باقی بماند.
محافظت در برابر حملات هدفمند
فناوری VBS سرقت اطلاعات احراز هویت را برای مهاجمان دشوار میکند. بدافزارهایی که دارای دسترسی مدیریتی هستند نیز نمیتوانند دادههای محافظتشده توسط VBS را استخراج کنند؛ در نتیجه بسیاری از ابزارهای مورد استفاده در حملات مداوم و هدفمند مسدود میشوند.
الزامات
قابلیت Credential Guard معمولاً بهصورت پیشفرض در Windows Server 2025 و Windows 11 نسخه 22H2 فعال است، اما برای استفاده از آن باید شرایط مشخصی برقرار باشد.
الزامات سختافزاری
- پردازنده باید دارای Virtualization Extensions (افزونههای مجازیسازی) و Second Level Address Translation (SLAT) باشد.
- استفاده از TPM 1.2 و TPM 2.0 (Trusted Platform Module) توصیه میشود، اما اجباری نیست.
الزامات Firmware
- باید از Firmware نوع UEFI بدون Compatibility Support Module (CSM) استفاده شود.
- قابلیت Secure Boot باید فعال باشد تا یکپارچگی زنجیره راهاندازی (Boot Chain Integrity) تضمین شود.
الزامات نرمافزاری
- قابلیت Hyper-V در بخش Windows Features باید فعال شود، زیرا Credential Guard به Virtualization-Based Security (VBS) وابسته است.
الزامات مجوز (License)
- الزامات مربوط به مجوز Windows Server 2025 باید برآورده شود.
الزامات شبکه
- دستگاه باید عضو یک Domain باشد، اما نباید Domain Controller باشد؛ زیرا استفاده از Credential Guard روی کنترلکنندههای دامنه توصیه نمیشود.
فعالسازی Credential Guard
بهطور کلی، Credential Guard در Windows Server 2025 بهصورت پیشفرض فعال است. برای اطمینان از فعال بودن آن در سیستمهای خود، بخشهای بعدی را بررسی کنید. اگر فعال نبود، مراحل زیر را برای فعالسازی انجام دهید.
فعالسازی Hyper-V Hypervisor
PowerShell را با دسترسی Administrator اجرا کرده و دستور زیر را برای فعالسازی Hyper-V Hypervisor وارد کنید:
Enable-WindowsOptionalFeature -Online -FeatureName HypervisorPlatformاین کار اطمینان میدهد که زیرساخت مجازی موردنیاز برای عملکرد Credential Guard در دسترس است.
فعالسازی Virtualization-Based Security (VBS)
امنیت مبتنی بر مجازیسازی (VBS) در Windows Server 2025 از مجازیسازی سختافزاری استفاده میکند تا بخشهای حافظه ایزوله ایجاد کند. این قابلیت با جدا کردن امن دادهها و پردازشهای حساس از سیستمعامل اصلی، محافظت در برابر تهدیدات پیشرفته را افزایش میدهد.
برای فعالسازی VBS، دستور زیر را در PowerShell اجرا کنید:
Set-ItemProperty -Path "HKLM:\SYSTEM\CurrentControlSet\Control\DeviceGuard" -Name "EnableVirtualizationBasedSecurity" -Value 1اجباری کردن Secure Boot
Secure Boot یک قابلیت امنیتی است که اطمینان حاصل میکند دستگاه فقط با نرمافزارهایی که توسط سازنده مورد اعتماد هستند راهاندازی شود و از اجرای کدهای غیرمجاز در هنگام بوت جلوگیری میکند.
دستور زیر را اجرا کنید:
Set-ItemProperty -Path "HKLM:\SYSTEM\CurrentControlSet\Control\DeviceGuard" -Name "RequirePlatformSecurityFeatures" -Value 1فعالسازی Credential Guard
دستور بعدی مقدار رجیستری LsaCfgFlags را روی 2 تنظیم میکند و Credential Guard را فعال میسازد، بدون اینکه تنظیمات را در UEFI Firmware ذخیره کند. این روش امکان تغییر یا غیرفعالسازی آسانتر قابلیت را فراهم میکند.
Set-ItemProperty -Path "HKLM:\SYSTEM\CurrentControlSet\Control\Lsa" -Name "LsaCfgFlags" -Value 2راهاندازی مجدد سرور
برای اعمال تغییرات، سرور را Restart کنید:
Restart-Computerبررسی فعال بودن Credential Guard
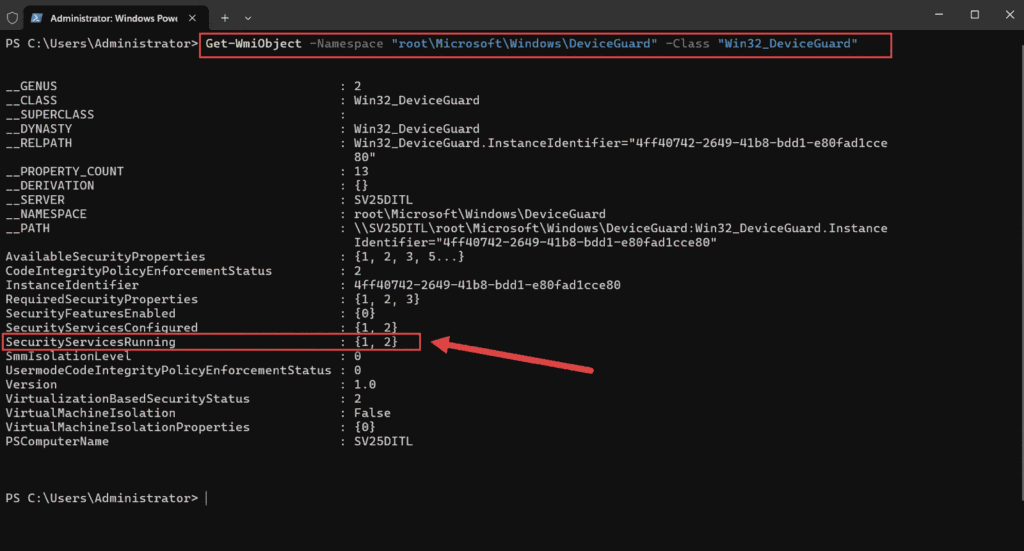
برای بررسی اینکه آیا Credential Guard روی یک سرور فعال است یا خیر، میتوانید از PowerShell استفاده کنید. برای اطمینان از فعال بودن این قابلیت در کل دامنه Active Directory، باید از Group Policy استفاده شود.
بررسی با PowerShell
- PowerShell را با دسترسی Administrator باز کنید.
- دستور زیر را اجرا کنید:
(Get-CimInstance -ClassName Win32_DeviceGuard -Namespace root\Microsoft\Windows\DeviceGuard).SecurityServicesRunningزمانی که Credential Guard فعال باشد، مقدار SecurityServicesRunning باید برابر با 1 باشد.
بررسی در Group Policy
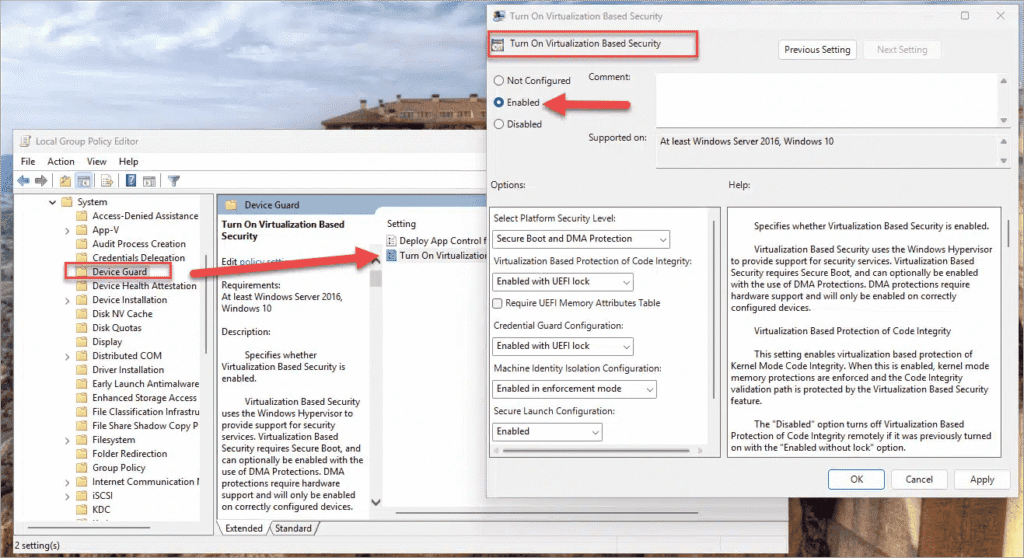
برای بررسی تنظیمات Credential Guard در Group Policy مراحل زیر را انجام دهید:
- Group Policy Editor را باز کنید.
- به مسیر زیر بروید:
Computer Configuration > Administrative Templates > System > Device Guard- گزینه Enable Virtualization-Based Security باید روی حالت Enabled تنظیم شده باشد.
نکات مهم
سازگاری برنامهها
فعالسازی Credential Guard ممکن است بر برنامههایی که به روشهای احراز هویت خاصی مانند NTLMv1 یا Unsecure Kerberos Delegation وابسته هستند، تأثیر بگذارد.
قبل از استقرار Credential Guard در محیط عملیاتی (Production Environment)، باید برنامهها از نظر سازگاری بررسی و آزمایش شوند.
Domain Controllerها
استفاده از Credential Guard روی Domain Controllerها مزیت امنیتی اضافی قابلتوجهی ایجاد نمیکند و ممکن است باعث بروز مشکلات سازگاری شود.
پاکسازی TPM
پاک کردن TPM باعث حذف دادههای محافظتشده مربوط به تمام قابلیتهای VBS، از جمله Credential Guard، میشود.
در هنگام انجام عملیات مرتبط با TPM باید با احتیاط عمل کنید.
برای اطلاعات دقیقتر و گزینههای پیکربندی بیشتر، به مستندات مایکروسافت مراجعه کنید.
نتیجهگیری
Credential Guard در Windows Server 2025 با استفاده از Virtualization-Based Security (VBS) و ایزوله کردن اطلاعات حساس احراز هویت، سطح امنیت سیستم را افزایش میدهد و از تهدیدهایی مانند حملات Pass-the-Hash و Pass-the-Ticket جلوگیری میکند.
برای استقرار موفق این قابلیت، ضروری است که پیشنیازهای مشخص مربوط به سختافزار، Firmware، نرمافزار، مجوزها و شبکه رعایت شده و پس از پیادهسازی، فعال بودن آن بررسی شود.
همچنین مدیران سیستم باید سازگاری برنامهها را ارزیابی کرده و به نکات مرتبط با Domain Controllerها و عملیات TPM توجه داشته باشند تا محیطی امن و در عین حال پایدار و کاربردی حفظ شود.