
در دنیای فناوری اطلاعات، استفاده از کانتینرها به عنوان یکی از راهکارهای نوین برای مدیریت و استقرار برنامهها در زیرساختهای مختلف مورد توجه قرار گرفته است. کانتینرهای ویندوز سرور به دلیل قابلیتهای منحصر به فرد خود، به ویژه در سازمانهایی که از سیستمعاملهای مایکروسافت استفاده میکنند، جایگاه ویژهای پیدا کردهاند. این فناوری، با فراهم کردن امکان تجزیه و تحلیل سریع و مقیاسپذیری بهینه، به توسعهدهندگان و مدیران سیستم کمک میکند تا برنامههای خود را بهراحتی و با هزینههای کمتر مستقر کنند. با این حال، استفاده از کانتینرهای ویندوز سرور مزایا و معایب خاص خود را دارد که باید به دقت مورد بررسی قرار گیرند. از جمله مزایای این کانتینرها میتوان به بهبود در کارایی، کاهش زمان استقرار و تسهیل در مدیریت منابع اشاره کرد. در مقابل، چالشهایی نظیر محدودیتهای پشتیبانی، پیچیدگی در مدیریت امنیت و مسائل مربوط به سازگاری با نرمافزارهای قدیمی نیز وجود دارد. این مقاله به بررسی جامع مزایا و معایب استفاده از کانتینرهای ویندوز سرور میپردازد تا به مدیران و توسعهدهندگان کمک کند تصمیمات بهتری در راستای بهینهسازی زیرساختهای خود اتخاذ کنند.
✅کانتینرسازی چیست؟
کانتینریسازی یک برنامه و وابستگیهای آن را در یک تصویر کانتینر محصور میکند و اجرای سازگار آن را در هر سیستمعامل میزبان که از یک موتور کانتینر پشتیبانی میکند، تسهیل مینماید.
ریشههای تاریخی کانتینریسازی به مفهوم ماشینهای مجازی (VMs) برمیگردد که به توسعهدهندگان این امکان را میداد تا سیستمعاملهای متعدد را روی یک سرور فیزیکی واحد اجرا کنند. با این حال، ماشینهای مجازی نه تنها برنامه و وابستگیهای آن، بلکه یک سیستمعامل مهمان کامل را نیز محصور میکنند که منجر به بار اضافی و کاهش کارایی سرور میشود. آغاز کانتینریسازی نقطه عطفی در این مدل بود که بر واحدهای استقرار سبک، قابل حمل و کارآمد تمرکز کرد.
به عبارت دیگر، افزایش اهمیت کانتینریسازی تنها نتیجه پیشرفتهای فناوری نیست؛ بلکه پاسخی به پیچیدگی روزافزون برنامههای مدرن و نیاز به روشهای استقرار مقیاسپذیر و قابل اعتماد است. این فرایند به توسعهدهندگان این امکان را میدهد که یکنواختی در عملکرد و رفتار برنامهها در محیطهای مختلف را به دست آورند و به مشکل “روی ماشین من کار میکند” پاسخ دهند.
شیفت به سمت معماری میکروسرویسها همچنین بهطور چشمگیری پارادایمهای توسعه و عملیات برنامهها را دگرگون کرده است. کانتینرها، که مترادف با میکروسرویسها هستند، رویکردی مدولار را ارائه میدهند که در مقایسه با ساختار مونوlithic مرتبط با ماشینهای مجازی، انعطافپذیرتر، مقاومتر و مقیاسپذیرتر است.
✅مزایا و معایب استفاده از کانتینرهای ویندوز سرور
کانتینرهای ویندوز سرور مزایای زیادی را برای مدیران سیستم فراهم میکنند که میخواهند برنامهها را به طور ایمن و کارآمد استقرار و مدیریت کنند. آنها سبک و سریع هستند، زیرا از همان هسته و کتابخانههای میزبان استفاده میکنند که باعث کاهش بار اضافی و بهبود عملکرد نسبت به ماشینهای مجازی میشود. علاوه بر این، کانتینرهای ویندوز سرور قابل حمل و سازگار هستند و میتوانند روی هر میزبان ویندوز سروری که از همان تصویر کانتینر پشتیبانی میکند اجرا شوند. همچنین، آنها با هر برنامه ویندوز سروری که به دسترسی مستقیم به سختافزار یا سیستمعامل میزبان نیاز ندارد، سازگار هستند. علاوه بر این، شما میتوانید از ابزارهای مختلفی مانند PowerShell، Docker، Kubernetes و Azure برای ایجاد، مدیریت و اورکستراسیون کانتینرهای ویندوز سرور استفاده کنید.
استفاده از کانتینریسازی مزایای زیادی برای توسعه و استقرار نرمافزار به همراه دارد:
استفاده بهینه از منابع: برخلاف ماشینهای مجازی، کانتینرها از هسته میزبان استفاده میکنند، که این امر باعث کاهش سربار و افزایش کارایی سرور میشود. علاوه بر این، این رویکرد هزینههای سختافزاری را کاهش داده و مقیاسپذیری برنامهها را افزایش میدهد.
افزایش بهرهوری توسعهدهندگان: برنامههای کانتینریشده همراه با محیط خود در یک تصویر کانتینر واحد قرار میگیرند که باعث ایجاد یکنواختی در مراحل توسعه، آزمایش و تولید میشود. این یکنواختی فرهنگ DevOps را ترویج داده و چرخه حیات توسعه را از طریق ادغام و تحویل مداوم (CI/CD) ساده میکند.
پیکربندی و آزمایش سادهتر: استفاده از فایلهای پیکربندی برای تنظیمات کانتینر باعث میشود تا برنامهها در محیطهای مختلف بهطور یکنواخت عمل کنند و از بروز اشکالات و تفاوتها جلوگیری میشود.
افزایش امنیت و تحمل خطا: کانتینرها بهطور مستقل عمل میکنند و با فراهم کردن ایزولاسیون خطا، از تاثیرگذاری برنامهها بر یکدیگر جلوگیری میکنند. این ایزولاسیون برای پایداری و قابلیت اطمینان سیستمهای پیچیده بسیار حیاتی است و از میزبان در برابر کدهای مخرب موجود در کانتینرهای آسیبدیده محافظت میکند.
✅معایب کانتینرهای ویندوز سرور:
مدیران سیستم باید از معایب کانتینرهای ویندوز سرور قبل از استفاده از آنها آگاه باشند. این معایب شامل کاهش امنیت و ایزولاسیون است، زیرا کانتینرهای ویندوز سرور از همان هسته و کتابخانههای میزبان استفاده میکنند که میتواند به طور بالقوه بر دیگر کانتینرهای همان میزبان تأثیر بگذارد. علاوه بر این، کانتینرهای ویندوز سرور سازگاری و انعطافپذیری کمتری دارند، زیرا تنها میتوانند بر روی میزبانهای ویندوز سرور که از همان تصویر کانتینر پشتیبانی میکنند اجرا شوند. علاوه بر این، آنها کمتر بلوغ یافته و پایدار هستند، زیرا یک تکنولوژی نسبتاً جدید هستند که هنوز در حال تکامل و بهبود است. این ممکن است منجر به باگها، خطاها یا محدودیتهایی شود که بر عملکرد یا قابلیت اطمینان برنامهها تأثیر میگذارد. در نهایت، تغییرات و بهروزرسانیهای مکرر ممکن است نیاز به تنظیمات یا اصلاحات در تصاویر یا پیکربندیهای کانتینر داشته باشد.
✅بهترین شیوهها برای استفاده از کانتینرهای ویندوز سرور:
برای استفاده مؤثر و ایمن از کانتینرهای ویندوز سرور، شما باید برخی از بهترین شیوهها را دنبال کنید که میتوانند وظایف مدیریت سیستم شما را بهینه کنند. به عنوان مثال، انتخاب نوع کانتینر مناسب برای برنامه خود بسته به نیازها و الزامات امنیتی شما مهم است. همچنین ممکن است بخواهید از ابزارها و چارچوبهای مختلفی برای ایجاد، مدیریت و اورکستراسیون کانتینرهای ویندوز سرور استفاده کنید. علاوه بر این، باید هنگام ایجاد و بهروزرسانی تصاویر کانتینر، بهترین شیوهها را دنبال کنید، مانند استفاده از تصاویر پایه رسمی مایکروسافت یا تصاویر حداقلی، اجتناب از نصب اجزاء یا ویژگیهای غیرضروری و استفاده از برچسبها و برچسبهای شناسه برای شناسایی و سازماندهی تصاویر.
✅قابلیت حمل کانتینرها
قابلیت حمل (Portability) یک ویژگی از کانال سالانه Windows Server برای کانتینرها است. قابلیت حمل فرآیند ارتقا را ساده میکند و به شما کمک میکند تا از انعطافپذیری و سازگاری بهبود یافتهای که کانتینرها ارائه میدهند، بهطور کامل بهرهبرداری کنید.
✅چگونه قابلیت حمل کار میکند؟
ویندوز از هسته ماژولار استفاده میکند که اجزای آن معمولاً بین حالت کاربری و هسته بهطور مستقیم متصل هستند. این اجزا واسطهای گرافیکی را روی درایورهای هسته قرار میدهند یا عملکرد را با کاهش تغییرات بین حالتها بهبود میبخشند. اما این موضوع برای کانتینرها چالشساز است. قابلیت حمل به کانتینرها این امکان را میدهد که در حالت کاربری اجرا شوند و بارهای کاری را با نسخههای متفاوت تصویر کانتینر نسبت به نسخه سیستمعامل میزبان اجرا کنند.
بدون قابلیت حمل، کاربران تنها میتوانستند بارهای کاری را با نسخههای همسان از تصویر و میزبان اجرا کنند. برای مثال، یک کاربر با میزبان ویندوز سرور 2022 نمیتوانست کانتینرهای ایزولهشده پردازشی ویندوز سرور 2019 را اجرا کند. نسخهبندی بین میزبان و تصویر کانتینر یک مانع بزرگ در کانتینری کردن ویندوز بود و انتقال به نسخههای جدیدتر میزبان را دشوار میکرد. برای مثال، ویندوز سرور 2022 LTSC نیاز به بهروزرسانی همزمان تصاویر زیرساخت و برنامهها با بهروزرسانی میزبان داشت.
✅رابطه باینری برنامه (ABI)
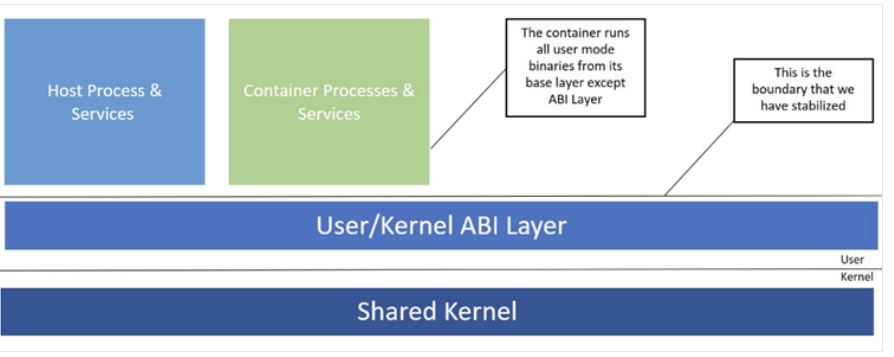
رابطه باینری برنامه یا ABI به زبانهای برنامهنویسی مختلف این امکان را میدهد که با رابطهای حالت کاربری و هستهای تعامل داشته باشند. تعامل کد کلاینت با یک شیء زمان اجرا در پایینترین سطح اتفاق میافتد، بهطوریکه ساختارهای زبان کلاینت به تماسهایی در رابط ABI شیء ترجمه میشوند. قابلیت حمل برای کانتینرهای ویندوز یک ABI پایدار برای تعامل بین حالت کاربری و هسته معرفی میکند. این ABI پایدار اجزای کاربری و هستهای سیستم را از هم جدا میکند و به شما این امکان را میدهد که اجزای هسته و کاربری سیستم خود را به طور جداگانه بهروزرسانی کنید.
کانتینرها میتوانند تمام باینریهای حالت کاربری را از لایه پایه خود اجرا کنند، به جز لایه ABI.
نمودار زیر ارتباط بین اجزای حالت کاربری و حالت هستهای را نشان میدهد.
✅کدام نسخهها را میتوانم استفاده کنم؟
تصاویر کانتینرهای Nano Server، Server Core و Windows Server تنها از طریق کانال سرویسدهی بلندمدت (Long-Term Servicing Channel) برای کانتینرهای ویندوز سرور 2019 یا نسخههای بعدی در دسترس هستند.
یک میزبان کانتینر ویندوز سرور نسخه 23H2 تنها از تصویر کانتینر ویندوز سرور 2022 کانال سرویسدهی بلندمدت (LTSC) پشتیبانی میکند.
Azure Kubernetes Service در حال حاضر از میزبانهای ویندوز سرور 2019 و نسخههای بعدی پشتیبانی میکند. Windows Server Annual Channel for Containers یک گزینه سیستمعامل کانتینری دیگر است که مایکروسافت همراه با Kubernetes 1.28 ارائه میدهد. شما میتوانید گرههای جدیدی را بر اساس کانال سالانه ایجاد کنید و تصاویر کانتینر ویندوز سرور 2022 خود را روی آن گرهها مستقر کنید. مایکروسافت بهطور خودکار نسخه کانال سالانه و هر نسخه جدید Kubernetes را بهصورت سالانه بهروزرسانی میکند. با این حال، پیروی از آخرین نسخههای LTSC برای اطمینان از بهروزرسانی بودن کانتینرها نیز ایده خوبی است.
✅چگونه کانتینریسازی کار میکند؟
کانتینریسازی با ایجاد یک تصویر کانتینر شروع میشود: یک بسته اجرایی فشرده و خودمختار که تمام موارد ضروری برای اجرای نرمافزار، مانند کد، کتابخانهها و پیکربندیها را در بر میگیرد.
تصاویر کانتینر از یک Dockerfile یا فایلهای پیکربندی مشابه ساخته میشوند که محیط برنامه را مشخص میکنند. پس از ایجاد، این تصاویر در یک رجیستری مانند Docker Hub ذخیره میشوند، جایی که میتوانند بر روی هر سیستم با یک موتور کانتینر نصبشده دانلود و اجرا شوند. این موتور، مانند Docker یا Podman، مسئول مدیریت چرخه زندگی کانتینر است که شامل اجرای، متوقف کردن و مدیریت نمونههای کانتینر میشود.
موتورهای کانتینر نقش حیاتی در سیستم عامل میزبان دارند، با استفاده از ویژگیهای هسته (مانند namespaces و cgroups) برای ایزوله کردن فرآیندهای کانتینر و مدیریت منابع. هر کانتینر فضای کاربری، سیستم فایل و پشته شبکه خاص خود را دارد، که اجازه میدهد چندین کانتینر بهطور همزمان بر روی یک میزبان اجرا شوند بدون اینکه تداخلی ایجاد کنند.
با انتزاع سختافزار و سیستمعاملهای زیرین، کانتینریسازی به توسعهدهندگان این امکان را میدهد که بر روی ساخت و استقرار برنامهها تمرکز کنند بدون اینکه نگران محیطی باشند که برنامه در آن اجرا خواهد شد.
✅ملاحظات امنیتی برای استفاده از کانتینر
یکی از مهمترین جنبههای استفاده از کانتینرها، توجه دقیق به ملاحظات امنیتی مرتبط با آنها است. با توجه به اینکه کانتینرها به اشتراکگذاری هسته سیستمعامل میپردازند، این امکان وجود دارد که آسیبپذیریهای یک کانتینر بر امنیت سایر کانتینرها تأثیر بگذارد. بنابراین، بهکارگیری بهترین شیوهها برای ایمنسازی کانتینرها از جمله استفاده از تصاویر معتبر، بهروزرسانیهای منظم و کنترل دسترسی مناسب به منابع سیستم بسیار حائز اهمیت است. همچنین، استفاده از ابزارهای اسکن امنیتی برای شناسایی و مقابله با تهدیدات بالقوه به کاهش ریسکهای امنیتی کمک میکند.
علاوه بر این، جداسازی و محدودسازی منابع برای هر کانتینر نیز از دیگر ملاحظات کلیدی به شمار میرود. با اعمال سیاستهای مناسب در مورد شبکه، ذخیرهسازی و پردازش دادهها، میتوان به بهبود امنیت کلی زیرساخت کانتینری کمک کرد. از آنجا که کانتینرها میتوانند بهسرعت مستقر و حذف شوند، پیادهسازی رویکردهای نظارت و مدیریت تهدیدات در زمان واقعی نیز ضروری است تا اطمینان حاصل شود که هرگونه فعالیت مشکوک یا غیرمجاز به سرعت شناسایی و پاسخ داده شود.
✅مدیریت منابع با ویندوز سرور
مدیریت منابع در محیط کانتینری ویندوز سرور نیازمند استراتژیهای هوشمندانهای است که بهینهسازی منابع و کارایی سیستم را در اولویت قرار دهد. با توجه به اینکه کانتینرها به اشتراکگذاری منابع فیزیکی میپردازند، برنامهریزی دقیق برای تخصیص منابع مانند پردازشگر، حافظه و فضای ذخیرهسازی بسیار حیاتی است. استفاده از ابزارهای مدیریت منابع به مدیران اجازه میدهد تا محدودیتهای مشخصی را برای هر کانتینر تعیین کنند و از این طریق از بروز مشکلاتی نظیر افت کارایی یا عدم پاسخگویی جلوگیری کنند.
بهعلاوه، نظارت مستمر بر عملکرد و استفاده از منابع به مدیران این امکان را میدهد که الگوهای مصرف و رفتار کانتینرها را شناسایی کنند. این اطلاعات میتواند به تصمیمگیریهای بهتری در مورد مقیاسگذاری و بهینهسازی زیرساخت منجر شود. در نتیجه، ترکیب تکنیکهای مدیریت منابع با ابزارهای تحلیلی میتواند به افزایش کارایی و کاهش هزینههای عملیاتی در محیط کانتینری ویندوز سرور کمک کند.
✅محدودیت های بالقوه کانتینرهای سرور ویندوز
کانتینرهای سرور ویندوز با وجود مزایای متعدد، محدودیتهای خاصی دارند که میتواند در برخی سناریوها چالشساز باشد. یکی از این محدودیتها، وابستگی به سیستمعامل ویندوز است که ممکن است باعث کاهش قابلیتهای چندپلتفرمی شود. در مقایسه با کانتینرهای لینوکس، برخی از ابزارها و فناوریها ممکن است به خوبی در محیط ویندوز کار نکنند یا نیاز به پیکربندیهای پیچیدهتری داشته باشند. علاوه بر این، محدودیتهای ذخیرهسازی و شبکه در کانتینرهای ویندوز نیز میتواند منجر به مشکلاتی در مقیاسپذیری و مدیریت دادهها شود.
همچنین، امنیت و ایزولهسازی در کانتینرهای ویندوز به اندازه کانتینرهای لینوکس مورد توجه قرار نگرفته است. این مسئله میتواند دغدغههایی را در زمینه حفاظت از دادهها و جلوگیری از دسترسی غیرمجاز به منابع به وجود آورد. در نهایت، در شرایطی که عملکرد بالا و کارایی در بارهای کاری سنگین مورد نیاز باشد، ممکن است کانتینرهای سرور ویندوز به اندازه کافی پاسخگو نباشند و نیاز به زیرساختهای اختصاصی بیشتری داشته باشند که به هزینههای اضافی منجر میشود.
در نتیجه، استفاده از کانتینرهای سرور ویندوز یک راه حل قانع کننده برای سازمان هایی است که به دنبال افزایش مقیاس پذیری و کارایی عملیاتی هستند. مزایا، از جمله استقرار سریع، بهینه سازی منابع، و بهبود جداسازی برنامه، آنها را به گزینه ای جذاب برای محیط های IT مدرن تبدیل می کند. با این حال، در نظر گرفتن معایب بالقوه، مانند آسیب پذیری های امنیتی و پیچیدگی های مدیریت در یک محیط کانتینری ضروری است. از آنجایی که سازمان ها این مزایا و معایب را می سنجند، یک رویکرد استراتژیک متناسب با نیازهای خاص آنها در استفاده مؤثر از کانتینرهای ویندوز سرور برای عملیات آنها بسیار مهم خواهد بود.
نتیجهگیری
کانتینریسازی بهطور اساسی توسعه و استقرار نرمافزار را متحول کرده است و مسیری را برای ارائه برنامههای کارآمدتر، مقیاسپذیرتر و سازگارتر فراهم کرده است. با نگاه به آینده، فناوری کانتینریسازی همچنان در حال تکامل است و وعده پیشرفتهای بیشتری در زمینه ارکستراسیون، امنیت و بهینهسازی عملکرد را میدهد. توسعه مستمر این اکوسیستم نشان میدهد که در آینده کانتینریسازی نهتنها فرآیندها را سادهتر میکند، بلکه سرعت نوآوری نرمافزاری را نیز تسریع خواهد کرد.